
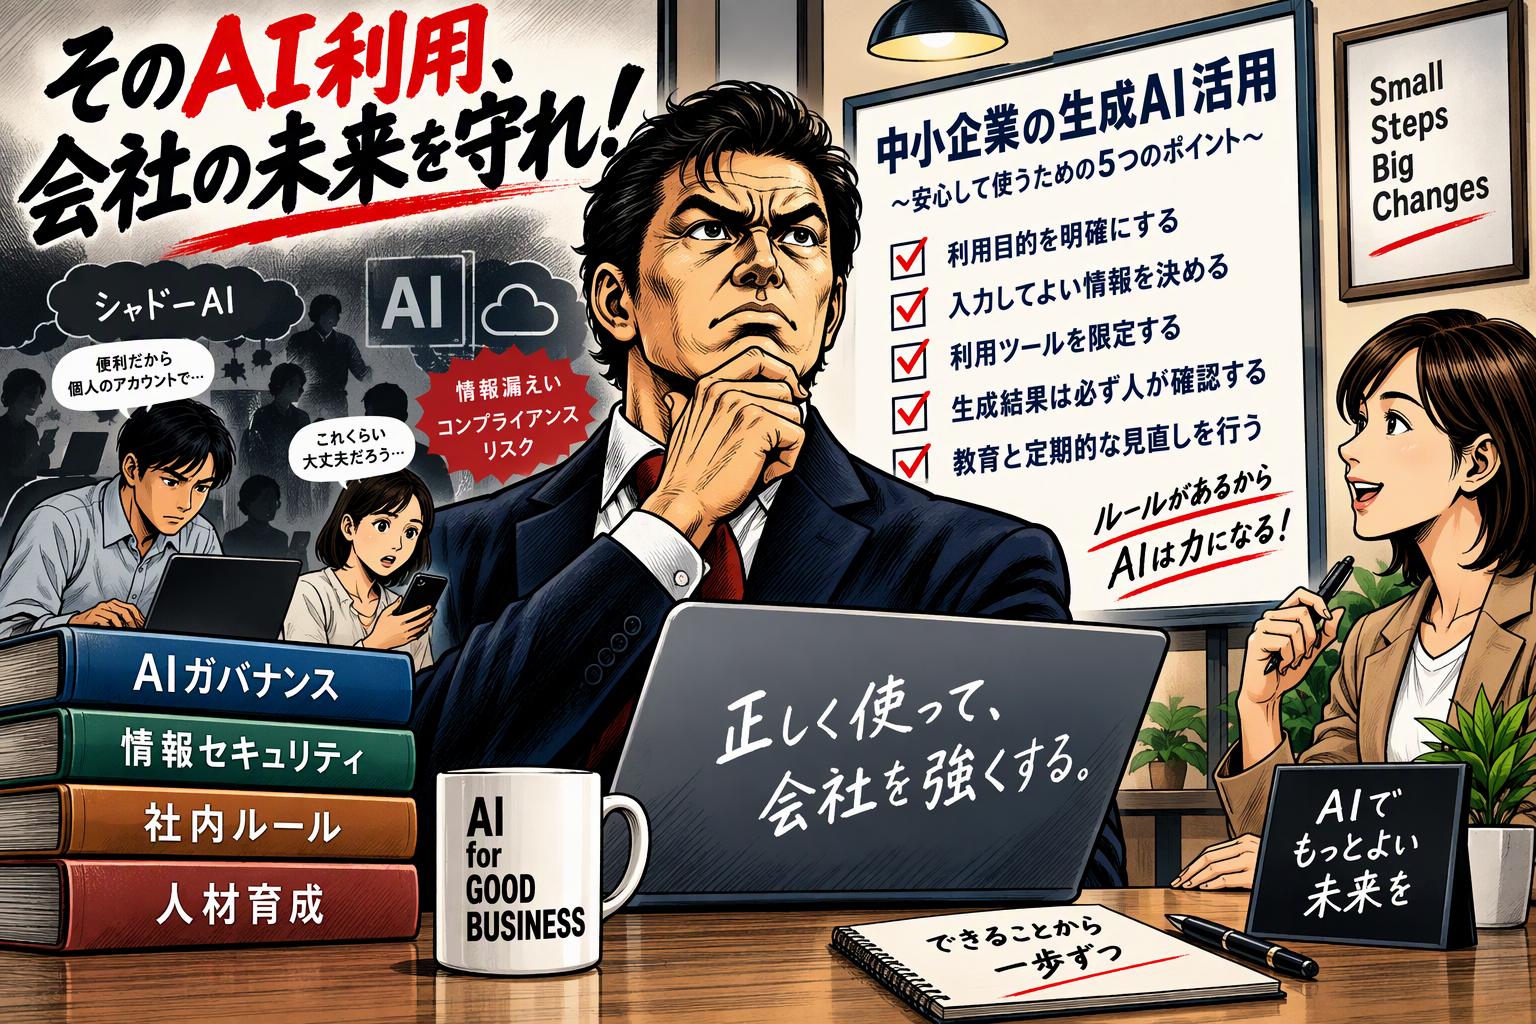
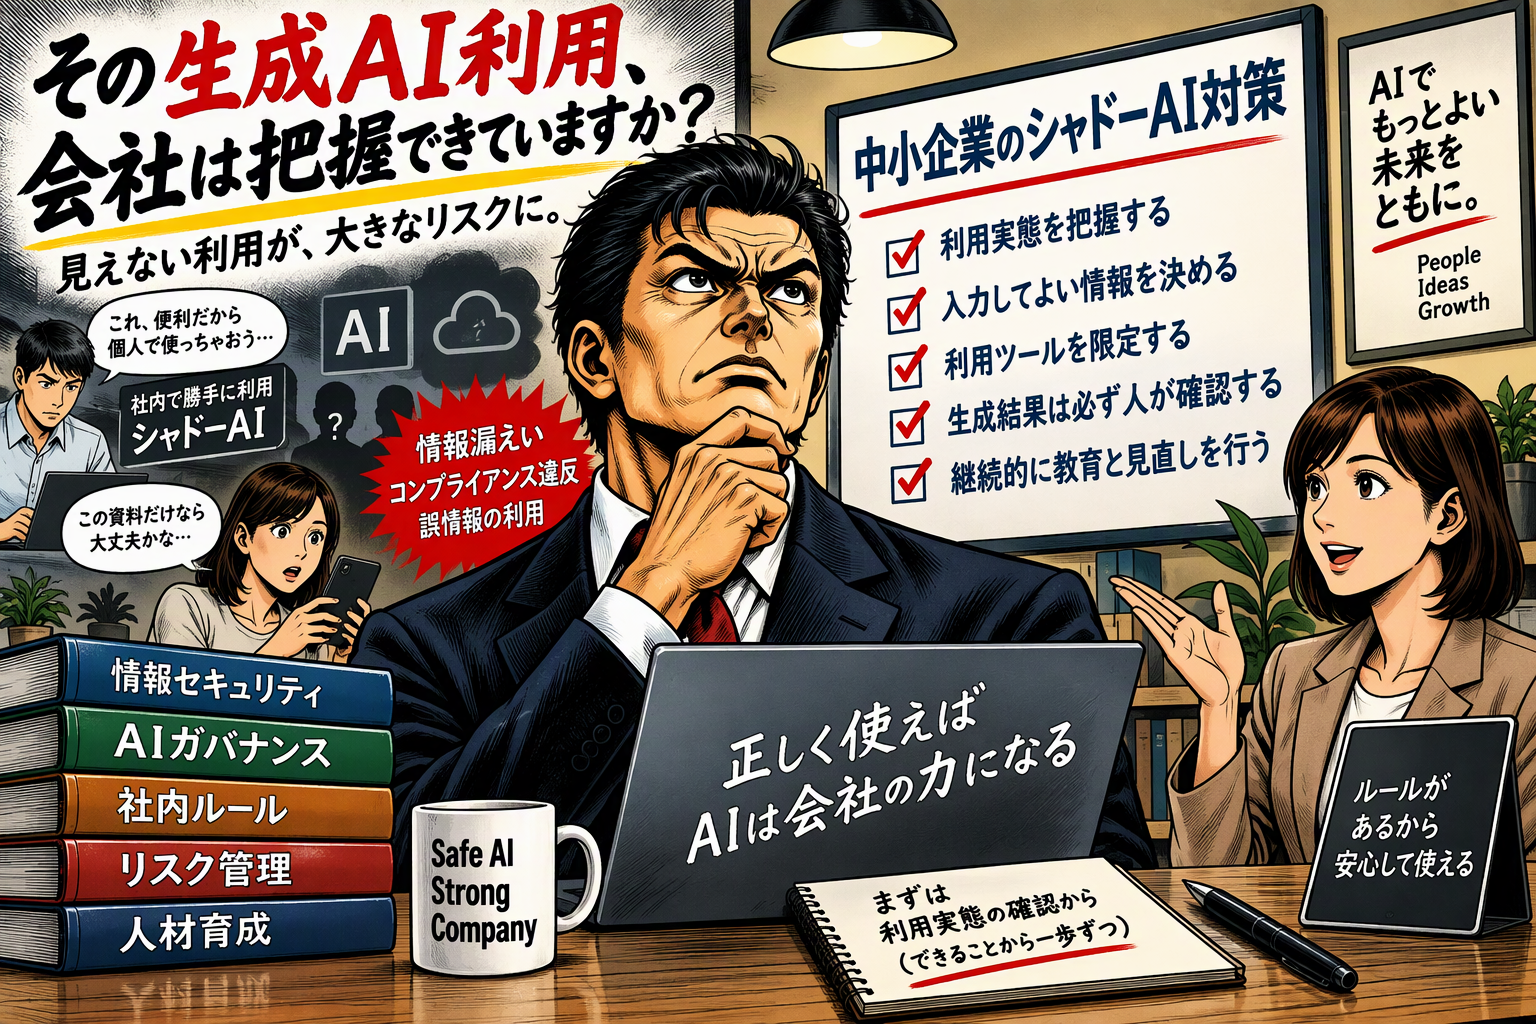
社員が個人のアカウントで生成AIを使い、メールの下書きや資料の要約をしている。経営者が把握していなくても、すでにこうした使い方が始まっている可能性があります。会社が承認・管理していない生成AI利用は、一般に「シャドーAI」と呼ばれます。
IPA「情報セキュリティ10大脅威2026」では、「AIの利用をめぐるサイバーリスク」が組織向け脅威の3位に初めて選ばれました。IPAは、AIへの理解不足による意図しない情報漏えい、他者の権利侵害、生成結果を十分検証せず鵜呑みにする問題、AIの悪用による攻撃の容易化などを例示しています。 [ipa.go.jp], [ipa.go.jp]
問題は、生成AIを使うこと自体ではありません。会社が利用状況を把握できず、何を入力してよいか、生成結果を誰が確認するかが決まっていないことです。
例えば営業担当者が、提案メールを整えるため、顧客名や取引条件を無料の生成AIへ入力したとします。本人には情報を漏らす意図はありません。しかし、会社が外部サービスへの入力範囲や利用条件を確認していなければ、守秘義務や個人情報の扱いに問題が生じる可能性があります。
これは説明のための仮想例です。
では、生成AIを全面禁止すればよいのでしょうか。禁止は分かりやすい一方、業務を速くしたい社員が個人端末などで使い続ければ、利用実態はさらに見えにくくなります。全面禁止にも自由利用にも、それぞれ問題があります。
IPAは2026年3月27日、「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公表しました。このガイドラインは、すべての業種の中小企業・小規模事業者を対象とし、経営者のリーダーシップ、外部サービス利用時の責任の明確化、最新動向の収集などを示しています。 [ipa.go.jp], [ipa.go.jp], [ipa.go.jp]
また、同ガイドラインには「5分でできる!情報セキュリティ自社診断」、情報セキュリティ基本方針や関連規程のサンプル、資産管理台帳なども用意されています。 [ipa.go.jp], [ipa.go.jp]
中小企業のシャドーAI対策は、大掛かりなシステム導入から始める必要はありません。まず、次の4点を匿名アンケートなどで確認します。
- 業務で使っている生成AI
- 生成AIの利用目的
- 入力している情報
- 利用しているアカウントの種類
その上で、顧客情報や未公開情報は入力しない、業務利用するツールを決める、生成結果は人が確認するといった最低限のルールを整えます。
最初の一歩は、生成AIの利用を取り締まることではなく、実態を知ることです。
今週中に社内で10分だけ時間を取り、**「どのAIを何に使っているか」**を確認してみてください。そこから、自社に必要なルールの範囲が見えてきます。
出典
- IPA「情報セキュリティ10大脅威2026」
公開日:2026年1月29日、最終更新日:2026年5月21日 [ipa.go.jp] - IPA「『中小企業の情報セキュリティ対策ガイドライン』第4.0版を公開」
公開日:2026年3月27日 [ipa.go.jp] - IPA「中小企業の情報セキュリティ対策ガイドライン」
最終更新日:2026年9月30日 [ipa.go.jp]
コメント